


Waspada! Begini Cara Kerja Pelaku Bobol Kartu Kredit lewat Fitur DANA QR
📅 Selasa, 22 Sep 2026, 14:40 WIB | Oleh: Tim Penulis
 Doc: debt.org
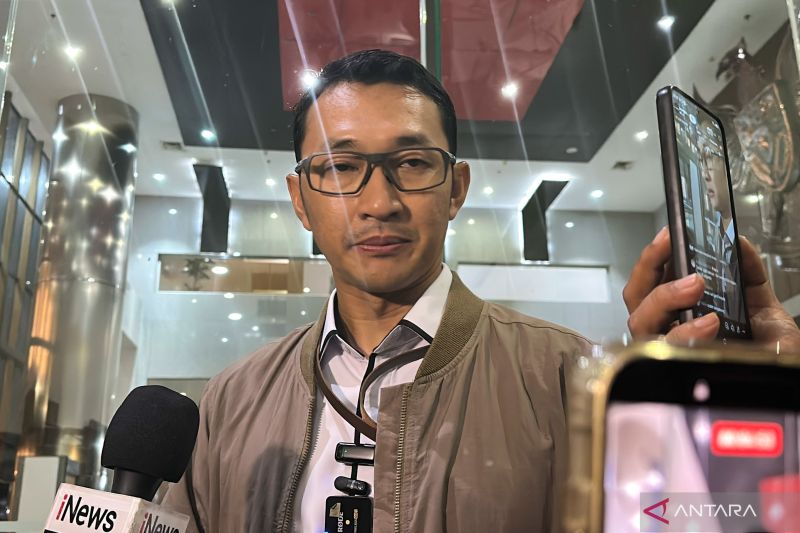
JAKARTA - Pakar Keamanan Siber Alfons Tanujaya mengungkapkan celah dan cara kerja modus penipuan (fraud) yang membobol kartu kredit melalui penyalahgunaan fitur pembayaran kode QR pada dompet digital DANA yang tengah ramai dibahas di media sosial Threads oleh warganet.
Berdasarkan analisisnya, modal awal semua penipuan itu berasal dari data kartu kredit curian yang dimiliki pelaku kejahatan dan kemudian ditautkan ke akun DANA milik pelaku sendiri.
"Korban tidak perlu punya akun DANA untuk menjadi korban. Yang dipakai hanya data kartunya," kata Alfons yang juga Wakil Ketua Umum 2 Asosiasi Pengusaha Teknologi Informasi dan Komunikasi Nasional (Aptiknas) di Jakarta, Selasa.
Data-data yang dieksploitasi itu meliputi nomor kartu, masa berlaku, CVV, dan nama pemilik kartu.
Kemungkinan besar data tersebut didapatkan oleh pencuri dengan menggunakan serangan infostealer atau malware pada aplikasi bajakan, web skimming, serta phishing.
Setelah data tersebut diuji keaktifannya lewat transaksi bernominal nol rupiah beberapa kali, pelaku menautkan kartu yang terbukti aktif ke dompet digital miliknya.
Dari situlah akhirnya pelaku dengan mudah menggasak kartu kredit korban, membayar banyak hal di merchant QRIS dengan nilai yang mudah dicairkan seperti melakukan top up aset kripto maupun berbelanja di e-commerce.
Terkait banyaknya korban yang mempertanyakan mengapa transaksi dapat berhasil tanpa kode One Time Password (OTP), Alfons menjelaskan bahwa hal ini berkaitan dengan sistem risiko keamanan bank.
Pada teknologi otentikasi 3-D Secure generasi baru, keputusan pengiriman OTP didasarkan pada skor risiko dari bank penerbit.
"Artinya, transaksi yang lolos tanpa OTP adalah transaksi yang oleh sistem risiko bank dinilai 'aman', dan penilaian itu keliru," katanya.
Ia juga menyoroti lemahnya kontrol kecepatan transaksi (velocity check), di mana sistem gagal memblokir otomatis pola transaksi berulang dengan nominal identik dalam hitungan detik.
Jika berkaca dari paparan tersebut artinya ada dua celah yang menyebabkan fraud ini dapat terjadi yaitu sistem risiko bank penerbit dan kontrol di aplikasi pembayaran yang sama-sama meloloskan.
Lebih lanjut Alfons mengimbau masyarakat yang telah telanjur menjadi korban dari modus penipuan baru ini agar dapat segera memblokir kartu dan mengajukan sanggahan tertulis kepada pihak bank.
Pastikan juga korban tidak membagikan kode OTP kepada siapa pun yang mengaku sebagai petugas bank.
Like, Share, Comment:




Website kami bergantung pada iklan untuk terus dapat menghadirkan jurnalisme berkualitas.
Dukung kami dengan mengijinkan iklan tampil di browser anda.
- Klik ikon AdBlock pada area ekstensi browser (di bagian pojok kanan atas).
- Lalu klik pilihan untuk menonaktifkan atau pilihan "Don't run on this website / on this page".
Setelah itu Refresh / Muat Ulang halaman ini.


 Google News
 Instagram
 YouTube
 TikTok
 Twitter
 Threads
Komentar (0)
Belum ada komentar.
Silakan login via Google untuk dapat memberi komentar!