


Password Lemah, Kebiasaan Buruk Admin Media Sosial Jadi Sorotan di Jogja
Jumat, 23 Mei 2025, 22:55 WIB | Oleh: Eko S Doc: Foto: ESP
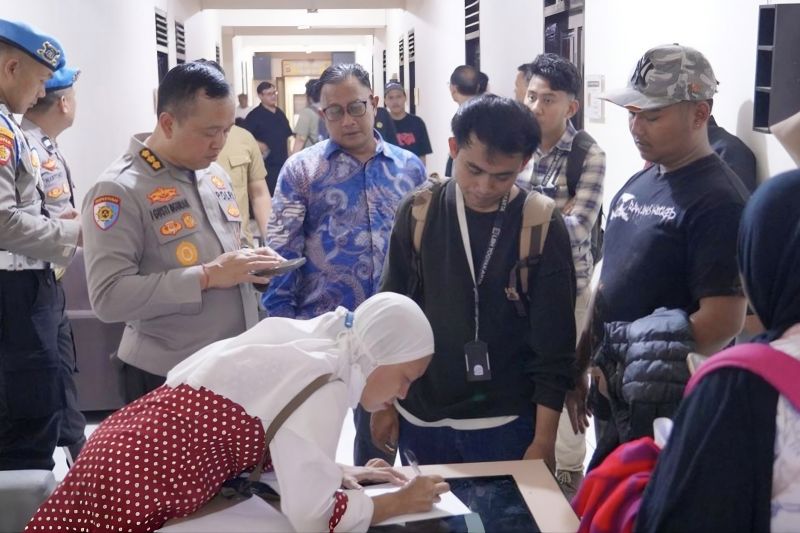
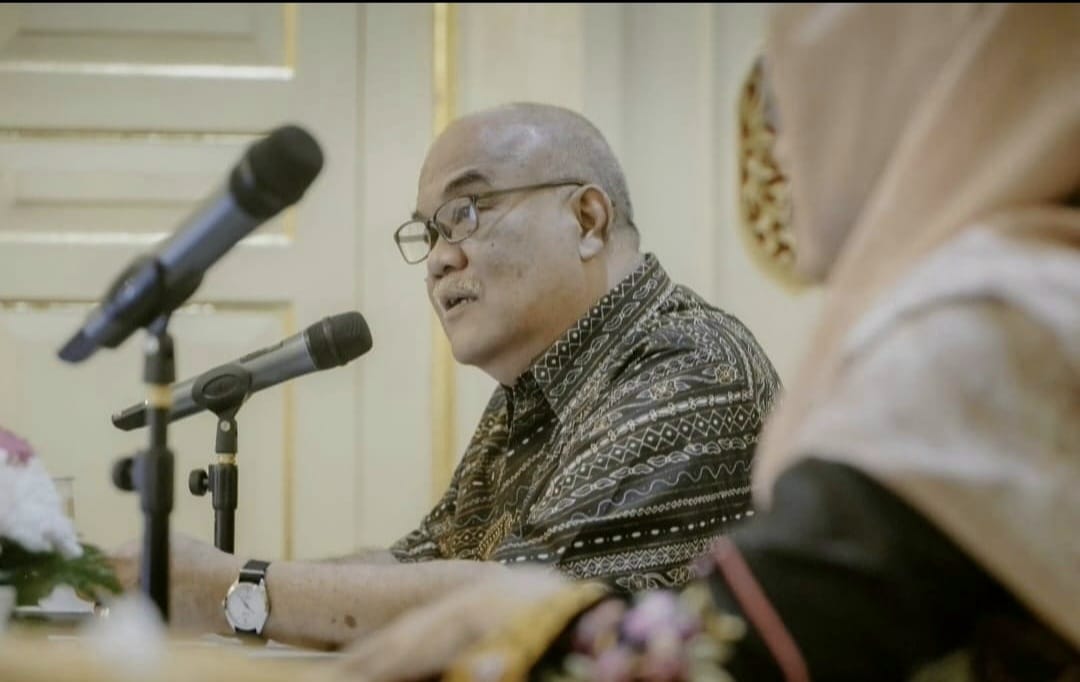
YOGYAKARTA — Kebiasaan buruk dalam mengelola kata sandi kembali disorot dalam diskusi keamanan digital yang digelar di VRTX Compound Space, Jetis, Yogyakarta, Jumat (23/5). Dalam forum yang dihadiri pelaku startup, freelancer, hingga pengelola ruang kerja bersama itu, terungkap bahwa penggunaan password lemah, berbagi kata sandi, dan menyimpannya di browser merupakan celah utama peretasan yang kerap diabaikan, bahkan oleh admin media sosial organisasi.
“Kita masih sering temui akun media sosial publik dikelola tanpa standar keamanan dasar. Ini bahaya. Sekali diretas, reputasi organisasi bisa rusak seketika,” ungkap Banu Antoro, konsultan IT yang menjadi salah satu narasumber.
Banu mengingatkan pentingnya penerapan kebiasaan digital yang aman, mulai dari penggunaan password manager, penghindaran fitur ‘remember me’ di perangkat umum, hingga penggunaan akun delegasi untuk menghindari saling berbagi login utama. Ia juga menekankan pentingnya autentikasi dua faktor (2FA) dan pemisahan pengiriman username dan password jika harus dibagikan secara darurat.
“Jangan pernah remehkan password. Ini pintu utama. Dan sayangnya, justru di pintu itulah kita paling sering lengah,” ujarnya.
Dalam kesempatan yang sama, pakar keamanan siber Dyan Galih mengingatkan bahwa ancaman digital kini makin canggih dan tidak lagi bersifat fiksi ilmiah. “Ransomware, deepfake, hingga social engineering adalah nyata dan menyasar siapa pun, terutama mereka yang minim literasi keamanan digital,” ujarnya.
Acara yang digelar oleh Dinas Komunikasi dan Informatika DIY ini juga mengenalkan konsep OSINT (Open-Source Intelligence) serta pentingnya regulasi perlindungan data pribadi sesuai UU No. 27 Tahun 2022. Dyan menekankan bahwa keamanan siber harus dibangun atas tiga pilar: manusia, proses, dan teknologi.
Ia mencontohkan perlunya pelatihan internal seperti simulasi phishing, kebijakan pengelolaan akses, hingga sistem logging aktivitas jaringan untuk memastikan setiap organisasi siap menghadapi potensi serangan.
Dalam sesi akhir, peserta diajak melakukan simulasi penanganan saat akun diretas. Langkah-langkah seperti mengganti password, menutup sesi login, dan menghubungi penyedia layanan dijelaskan sebagai respons awal yang penting.
Antusiasme peserta menunjukkan bahwa literasi keamanan digital semakin menjadi kebutuhan mendesak. Komunitas coworking di Jogja pun menyatakan komitmen menjadikan pelatihan semacam ini sebagai agenda rutin untuk memperkuat ekosistem digital yang aman dan terpercaya.





 Google News
 Instagram
 YouTube
 TikTok
 Twitter
 Threads
Komentar (0)
Belum ada komentar.
Silakan login via Google untuk dapat memberi komentar!