


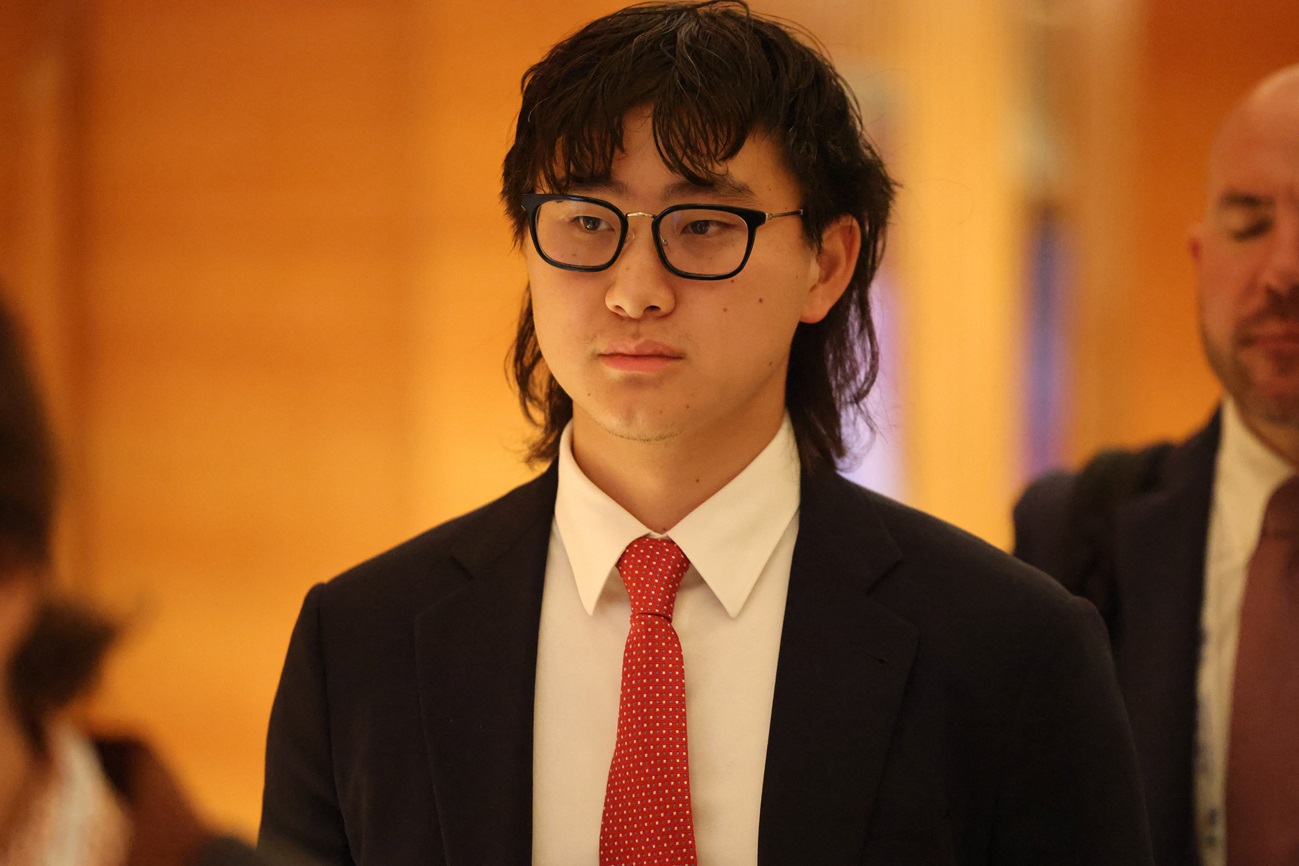
CEO Scale AI Serukan Trump agar AS Harus Memenangkan Perang Artificial intelligence (AI) Melawan Tiongkok
📅 Senin, 28 Sep 2026, 02:00 WIB | Oleh: Tim Redaksi
Miliki Ketahanan
Pakar keamanan siber Institut Teknologi Sepuluh Nopember (ITS),Hatma Suryotrisongko, menilai, penggunaan kecerdasan artifisial (AI) dalam keamanan siber tidak cukup hanya berfokus pada kemampuan teknologi mendeteksi serangan.
Sistem AI yang digunakan untuk pertahanan juga harus memiliki ketahanan terhadap upaya manipulasi atau serangan terhadap model itu sendiri.
Dalam penelitian “Adversarial Robustness in Hybrid Quantum-Classical Deep Learning for Botnet DGA Detection”, Hatma bersama peneliti lain secara khusus meneliti ketahanan model AI/ML terhadap serangan adversarial.
Menurut Hatma, penelitian mereka menguji ketahanan model hybrid quantum-classical deep learning yang digunakan untuk mendeteksi botnet berbasis Domain Generation Algorithm (DGA). Hasil penelitian menunjukkan model AI tersebut masih memiliki kerentanan ketika menghadapi adversarial example attacks.
“AI bisa digunakan untuk membantu mendeteksi serangan, tetapi model AI itu sendiri juga bisa menjadi sasaran serangan. Karena itu, ketahanan model terhadap manipulasi harus menjadi bagian dari desain keamanan,” demikian substansi yang tercermin dalam penelitian Hatma dan tim.
Dalam penelitian yang dipublikasikan pada Journal of Information Processing 2022 itu, peneliti menemukan serangan adversarial dapat menurunkan akurasi model yang diuji. Mereka kemudian mengembangkan pendekatan adversarial training untuk memperkuat model sehingga lebih siap menghadapi pola serangan baru.
Temuan tersebut menunjukkan bahwa perkembangan AI menghadirkan tantangan keamanan pada dua sisi. Di satu sisi, AI dapat digunakan untuk meningkatkan kemampuan mendeteksi ancaman siber. Di sisi lain, sistem AI harus dilindungi agar tidak mudah dimanipulasi oleh pihak yang ingin mengeksploitasi kelemahannya.
“Jadi persoalannya bukan hanya bagaimana AI digunakan untuk melawan serangan siber, tetapi juga bagaimana membuat AI tetap bisa dipercaya ketika berhadapan dengan serangan yang sengaja dirancang untuk mengecoh model,” demikian gambaran dari hasil riset tersebut.
Dalam penelitian lainnya, Hatma dan tim menggunakan AI dan machine learning untuk mendeteksi botnet DGA yang sulit dikenali dengan metode blocklist konvensional. Mereka juga menggabungkan Explainable AI (XAI) dengan Open Source Intelligence (OSINT) agar hasil yang diberikan model dapat diperiksa dan divalidasi oleh analis keamanan.
Pendekatan tersebut penting karena keputusan keamanan siber tidak seharusnya hanya bergantung pada keluaran otomatis AI. Penelitian Hatma menunjukkan bahwa kemampuan menjelaskan dan memvalidasi keputusan AI dibutuhkan untuk meningkatkan kepercayaan terhadap sistem sekaligus mengurangi risiko automation bias.
“AI sebaiknya tidak diperlakukan sebagai sistem yang selalu benar. Hasilnya tetap perlu dipahami, diuji, dan divalidasi, terutama ketika keputusan tersebut berkaitan dengan keamanan siber,” demikian substansi lain yang dapat ditarik dari penelitian tersebut.
Like, Share, Comment:





Website kami bergantung pada iklan untuk terus dapat menghadirkan jurnalisme berkualitas.
Dukung kami dengan mengijinkan iklan tampil di browser anda.
- Klik ikon AdBlock pada area ekstensi browser (di bagian pojok kanan atas).
- Lalu klik pilihan untuk menonaktifkan atau pilihan "Don't run on this website / on this page".
Setelah itu Refresh / Muat Ulang halaman ini.


 Google News
 Instagram
 YouTube
 TikTok
 Twitter
 Threads
Komentar (0)
Belum ada komentar.
Silakan login via Google untuk dapat memberi komentar!