


Agen AI Otonom Permudah Kejahatan Siber, Perusahaan Diminta Waspada
Senin, 09 Nov 2026, 19:45 WIB | Oleh: Haryo BronoRisiko keamanan juga kian meningkat seiring masifnya adopsi AI di dalam internal perusahaan. Model AI, kumpulan data pelatihan (training data), dan infrastruktur machine learning kini menjadi aset digital bernilai tinggi yang rentan terhadap sasaran pencurian, pemerasan (extortion), maupun sabotase. Gangguan pada sistem AI tidak hanya merusak keamanan informasi, tetapi juga melumpuhkan proses bisnis inti yang bergantung padanya.
Untuk mengantisipasi ancaman tersebut, ITSEC Asia merekomendasikan penguatan sistem pertahanan perusahaan melalui empat pendekatan strategis. Langkah awal dapat dilakukan dengan meningkatkan kemampuan deteksi ancaman berbasis perilaku menggunakan teknologi Extended Detection and Response (XDR) serta User and Entity Behavior Analytics (UEBA). Selanjutnya, perusahaan perlu menerapkan prinsip keamanan Zero Trust untuk memperkuat verifikasi identitas, membatasi hak akses, dan mencegah pergerakan tidak sah di dalam jaringan.
Di samping itu, perusahaan perlu meningkatkan otomatisasi penanganan insiden melalui Security Orchestration, Automation and Response (SOAR) guna membantu tim keamanan mengisolasi dan menangani ancaman secara lebih cepat. Pendekatan ini dilengkapi dengan penerapan praktik keamanan khusus untuk sistem machine learning melalui Machine Learning Security Operations (MLSecOps) demi melindungi model AI, data pelatihan, serta infrastruktur pendukungnya.
Proyeksi: Ancaman Ransomware Berbasis AI Meningkat
Sebaiknya Anda baca juga:
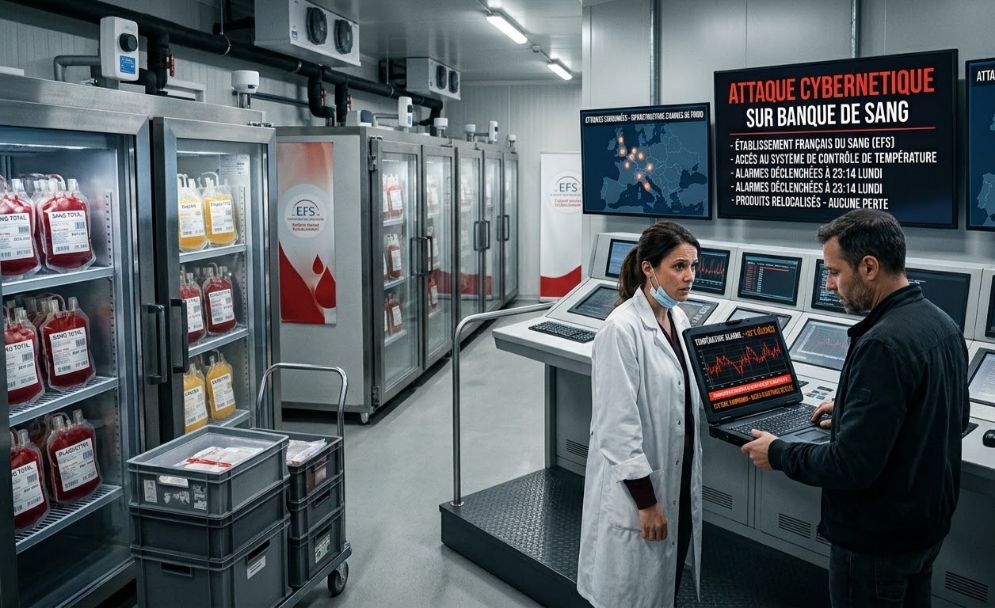
Dalam proyeksi enam hingga dua belas bulan ke depan, ITSEC Asia memperkirakan sejumlah ancaman baru akan semakin mendominasi, di antaranya ransomware berbasis agen AI, penyalahgunaan identitas cloud, penipuan bermuatan AI (AI-driven fraud), serta serangan langsung yang menyasar infrastruktur AI perusahaan. Perkembangan ini menggarisbawahi bahwa keamanan siber tidak lagi boleh dipandang sebelah mata sebagai persoalan teknis semata yang menjadi tanggung jawab departemen IT, melainkan harus diintegrasikan langsung ke dalam strategi bisnis tingkat tinggi.
Patrick menegaskan kembali perlunya perubahan paradigma kepemimpinan di tingkat korporasi dalam memandang risiko siber.
"Keamanan siber pada akhirnya merupakan tanggung jawab bisnis. Seiring semakin luasnya penggunaan AI dalam operasional perusahaan, aspek keamanan harus menjadi bagian dari setiap keputusan strategis, mulai dari investasi teknologi hingga pengelolaan data dan pengaturan akses terhadap sistem kritis. Perusahaan yang mulai menempatkan keamanan sebagai prioritas sejak sekarang akan memiliki kesiapan lebih baik dalam melindungi pelanggan, menjaga kepercayaan, dan mempertahankan keberlangsungan bisnisnya," tutur Patrick.
Sebaiknya Anda baca juga:
Melalui laporan ini, ITSEC Asia berharap dunia usaha dapat memahami evolusi ancaman siber berbasis AI secara komprehensif, sekaligus mengambil langkah mitigasi proaktif guna melindungi infrastruktur digital masa depan.
Like, Share, Comment:




Website kami bergantung pada iklan untuk terus dapat menghadirkan jurnalisme berkualitas.
Dukung kami dengan mengijinkan iklan tampil di browser anda.
- Klik ikon AdBlock pada area ekstensi browser (di bagian pojok kanan atas).
- Lalu klik pilihan untuk menonaktifkan atau pilihan "Don't run on this website / on this page".
Setelah itu Refresh / Muat Ulang halaman ini.


 Google News
 Instagram
 YouTube
 TikTok
 Twitter
 Threads
Komentar (0)
Belum ada komentar.
Silakan login via Google untuk dapat memberi komentar!