


AI Sebagai 'Penyebab Munculnya' Celah Keamanan Siber
📅 Senin, 11 Mei 2026, 04:34 WIB | Oleh: Winoto Wahyu Doc: depositphotos.com
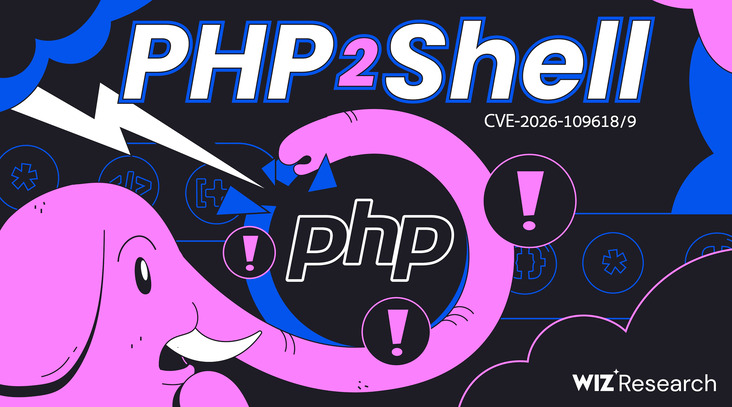
Koran jakarta - Peran AI sebagai alat bantu manusia memunculkan fenomena baru, yaitu AI dapat digunakan untuk menemukan celah keamanan dalam dunia keamanan siber/internet. Munculnya varian eksploitasi secara beruntun seperti: Copy Fail, Dirty Frag (evolusi dari Dirty Pipe & Dirty Cow), celah keamanan Zero-Click di level sistem operasi Android menunjukkan bahwa lanskap ancaman telah bergeser secara fundamental. Jika dulu dalam beberapa tahun paling bisa diungkap 1 celah keamanan, kini dalam 1 bulan saja kita bisa melihat ada lebih dari 3 kasus terungkapnya celah keamanan digital.
Ada indikasi kuat AI mempercepat penemuan celah keamanan siber. Keterlibatan AI Agent dalam melakukan automated bug hunting mempercepat penemuan celah yang sebelumnya tersembunyi bertahun-tahun.
Ibarat Pisau Bermata Dua (Double-Edged Sword)
Sisi Baik dari Fenomena Tersebut Diatas adalah:
- AI membantu peneliti keamanan menemukan bug lebih cepat
- Mempercepat disclosure yang bertanggung jawab
- Patch bisa dirilis lebih awal
- Automated fuzzing dengan AI lebih efektif
Setali tiga uang, fenomena AI dalam cyber security juga punya dampak bahaya, seperti:
- Script kiddie sekarang bisa pakai AI untuk menemukan zero-day
- AI juga membantu attacker (hacker) menemukan celah lebih cepat
- Exploit bisa dikembangkan sebelum patch siap
- Embargo lebih mudah bocor karena kecepatan informasi
Dulu, sebuah bug seperti Dirty Cow bisa bertahan 9 tahun sebelum ditemukan.
Sekarang, dengan bantuan AI, celah serupa bisa ditemukan dalam hitungan minggu atau bahkan hari – baik oleh white hat maupun black hat.
Sebaiknya Anda baca juga:
Kasus Nyata Peran AI dalam Dunia Kemanan Siber:
1: Linux Diguncang "Dirty Frag"
Setelah Dirty Pipe, lalu muncul Copy Fail – belum selesai semua sistem dipatch, sekarang lahir lagi varian baru: Dirty Frag.
Apa itu Dirty Frag?
Ini bukan sekadar bug, Dirty Frag memanfaatkan race condition (kondisi balapan), dan manipulasi fragment/page sharing di kernel networking stack
Cara kerjanya:
Peneliti menunjukkan bahwa file sensitif seperti /bin/su dapat "diracuni" di memory cache tanpa mengubah file asli di disk. Setelah poisoned cache dieksekusi, attacker bisa mendapatkan privilege root.
Dampak:
Banyak distro besar Linux terdampak, termasuk Ubuntu, Debian, Red Hat, AlmaLinux, Azure Linux, AWS Linux, dan lain-lain.
Ada "Pengkondisian" dalam Keamanan Digital
Menurut sumber-sumber di forum keamanan siber, konon ada pengaturan agar celah kemanan dikondisikan tentang apa yang dipublikasikan, jadi sebenarnya ada embargo disclosure agar vendor Linux sempat membuat patch. Namun embargo bocor setelah pihak lain mempublikasikan exploit serupa lebih dulu di internet. Akibatnya, seluruh detail Dirty Frag akhirnya dipublikasikan penuh.
2: FreeBSD terancam celah keamanan CVE-2026-7270
FreeBSD selama ini dikenal sebagai sistem operasi yang sangat stabil, hampir tanpa celah, namun akhir-akhir ini predikat itu perlu kita pikirkan lagi. Dunia cybersecurity baru saja mendapat pengingat keras bahwa "stabilitas" tidak sama dengan "kebal."
Update terbaru FreeBSD, ditemukan celah kerentanan CVE-2026-7270 – sebuah bug mematikan yang "bersembunyi" selama 13 tahun!
Lokasi kerentanan:
Kernel FreeBSD (versi 11.0 hingga 14.4), khususnya terkait penanganan memori atau interaksi antar proses.
Kategori: Memory Access Error yang dapat dieksploitasi oleh local user.
Dampak eksploitasi yang berhasil:
- Privilege Escalation – User biasa dapat meningkatkan hak akses menjadi root (administrator sistem)
- System Crash (DoS) – Menyebabkan sistem berhenti tiba-tiba (kernel panic)
- Kebocoran Data – Potensi pembacaan data sensitif dari memori kernel yang seharusnya tidak dapat diakses user biasa
Like, Share, Comment:




Website kami bergantung pada iklan untuk terus dapat menghadirkan jurnalisme berkualitas.
Dukung kami dengan mengijinkan iklan tampil di browser anda.
- Klik ikon AdBlock pada area ekstensi browser (di bagian pojok kanan atas).
- Lalu klik pilihan untuk menonaktifkan atau pilihan "Don't run on this website / on this page".
Setelah itu Refresh / Muat Ulang halaman ini.


 Google News
 Instagram
 YouTube
 TikTok
 Twitter
 Threads
Komentar (0)
Belum ada komentar.
Silakan login via Google untuk dapat memberi komentar!